De PHP a Node: Cuando las vulnerabilidades críticas colapsan la agenda de ciberseguridad
November 2026.
Las últimas semanas han dejado una lección clara en los departamentos de ciberseguridad: el margen de reacción ante una vulnerabilidad crítica expuesta en Internet ya no se mide en días, sino en horas.
La reciente avalancha de avisos de seguridad que han afectado a tecnologías tan extendidas como PHP, Node.js y componentes clave en Java ha vuelto a poner a prueba la capacidad de respuesta de los equipos.
Para ser precisos, hemos sido testigos de fallos críticos extremadamente recientes como:
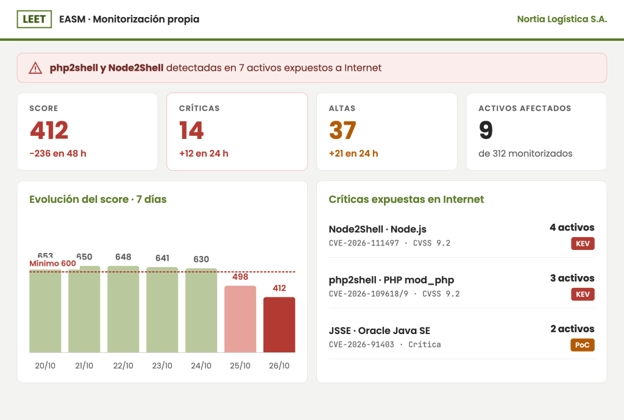
- PHP (php2shell) Las vulnerabilidades CVE-2026-109618 y CVE-2026-109619, con un riesgo CVSS de 9.2, permiten la ejecución remota de código (RCE) de forma no autenticada aprovechando errores en la gestión de memoria y el estado global. Fueron añadidas al catálogo KEV de CISA el 26 de octubre de 2026 y afectan de forma especialmente severa a entornos expuestos con Apache mod_php.
- Node.js (Node2Shell / HTTP2Shell) Destaca la vulnerabilidad CVE-2026-111497 (también con un CVSS de 9.2), consistente en una escritura fuera de límites en el decodificador Brotli integrado que deriva en RCE al procesar peticiones comprimidas. Además, se publicaron parches urgentes para solventar elusiones en la validación de hostnames TLS (CVE-2026-106069 y CVE-2026-105483)
- Java La aparición de CVE-2026-91403, una vulnerabilidad crítica identificada recientemente en el componente JSSE de Oracle Java SE y GraalVM.
El ambiente en los comités de crisis y war rooms ha sido sofocante. La velocidad con la que se han hecho públicos los conceptos de prueba (PoC) y la activa exploración de escáneres por parte de atacantes —como la actividad vinculada a la botnet Potassium analizada por Arctic Wolf — han llevado a muchos responsables de seguridad a tomar decisiones drásticas, llegando a apagar temporalmente servidores e infraestructuras críticas orientadas a Internet como medida de contención extrema ante incidentes severos por la falta de parches inmediatos.
LO QUE VE EL ATACANTE: VULNERABILIDADES EXPUESTAS Y VERIFICABLES DESDE LA RED
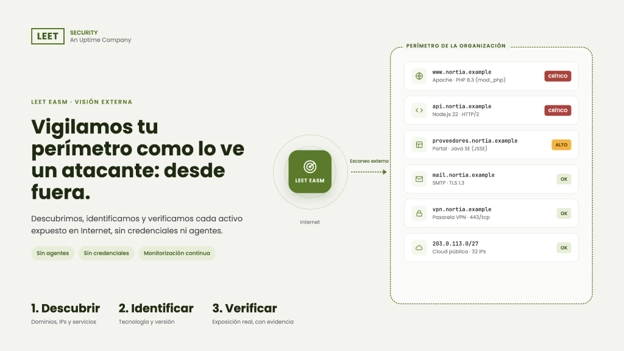
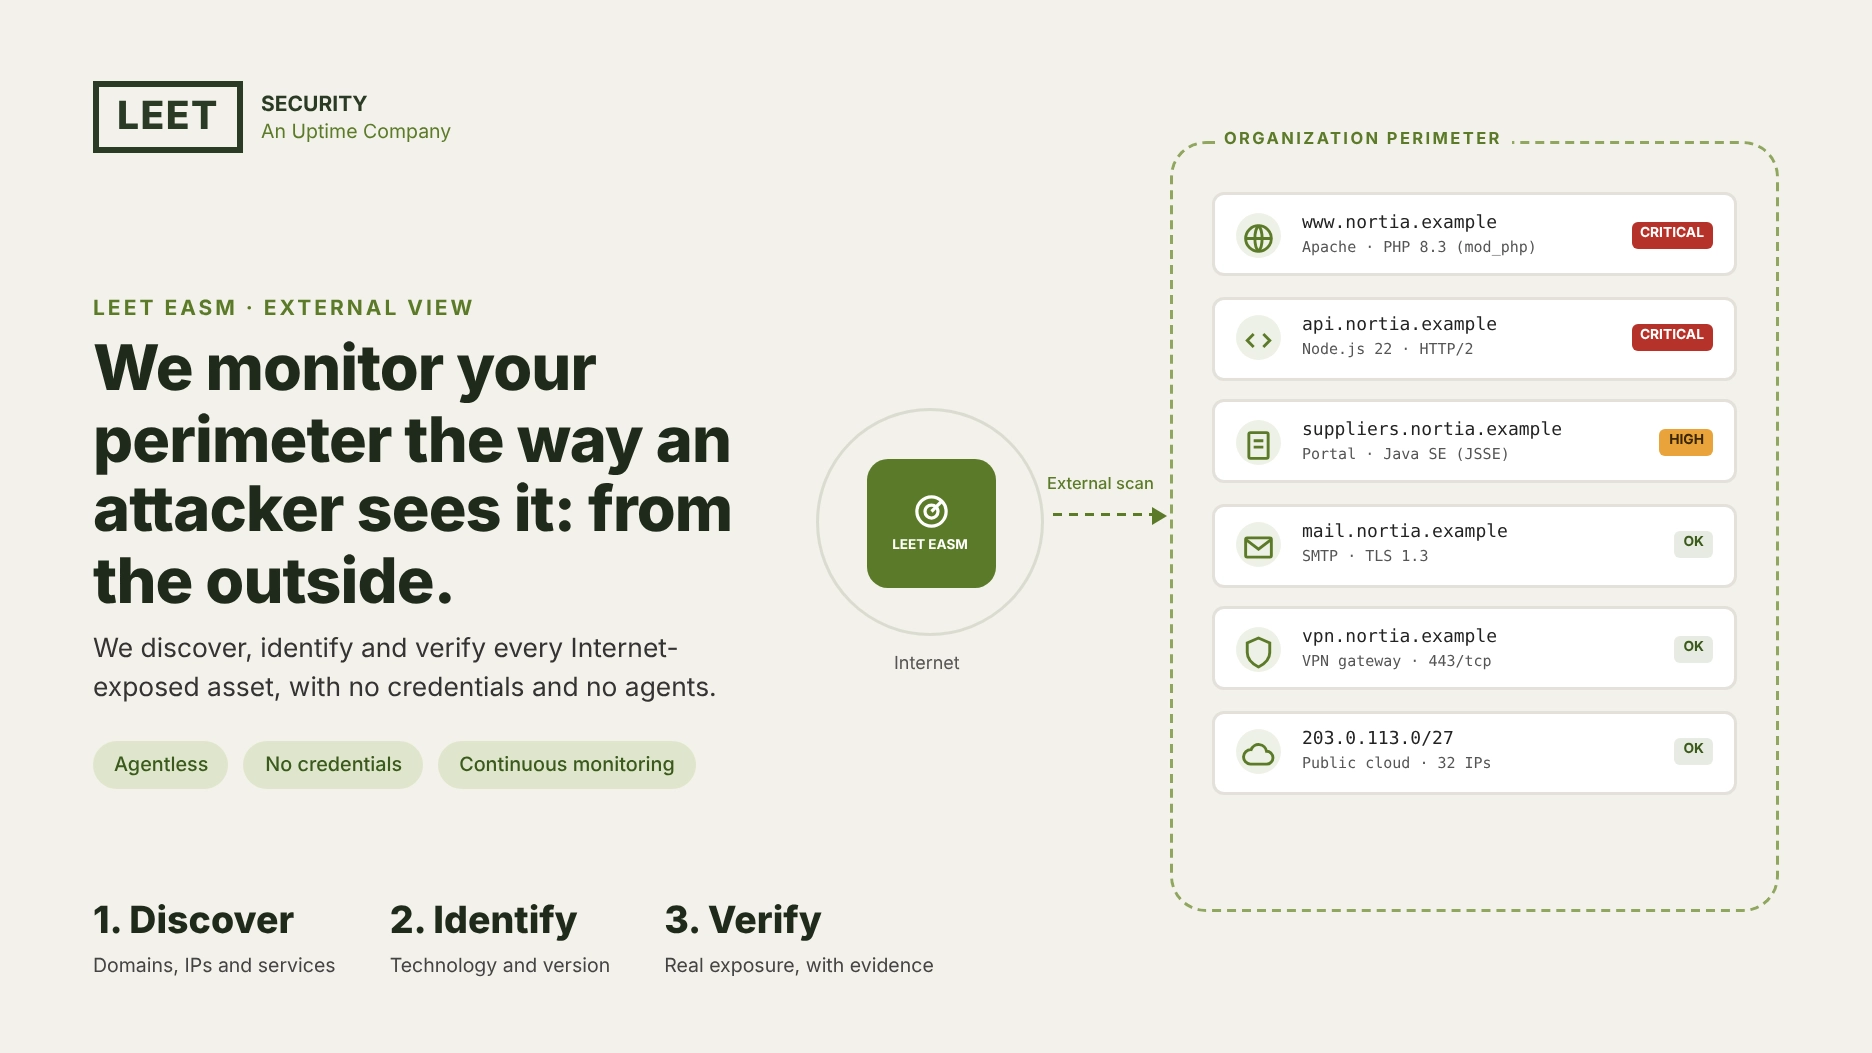
No todas las vulnerabilidades representan el mismo nivel de emergencia operativa. Como recalcan marcos de priorización basados en la probabilidad de explotación como el EPSS de FIRST (en sintonía con las recomendaciones y metodologías del NIST o CISA), la criticidad de un fallo se dispara drásticamente cuando el activo está expuesto. El verdadero riesgo inmediato reside en aquellas vulnerabilidades visibles, identificables y verificables directamente desde Internet.
Cuando un atacante escanea un rango de red, no necesita credenciales internas. Identifica encabezados HTTP o el comportamiento de endpoints ante cargas específicas (por ejemplo, enviando un stream Brotli malformado para probar si el servicio Node.js vulnerable lo procesa o colapsa). Si la tecnología vulnerada está en primera línea de exposición, la intrusión es cuestión de tiempo.
EL VALOR DEL EASM DE LEET: DE LA ALAERTA EN HORAS AL PARCHEO PRIORIZADO
En momentos de caos, el mayor enemigo es la falta de inventario actualizado. Contar con la solución de External Attack Surface Management (EASM) de LEET transforma por completo la dinámica de respuesta:
- Notificaciones automatizadas en cuestión de horas: Nada más detectarse la publicación de exploits, el motor de LEET escanea la huella externa y envía un correo con el listado específico de activos expuestos y afectados.
- Priorización inteligente en backend: Al ingestar los datos de LEET en plataformas internas de Patch Management, se priorizan automáticamente los servidores orientados a Internet, evitando parchear a ciegas.
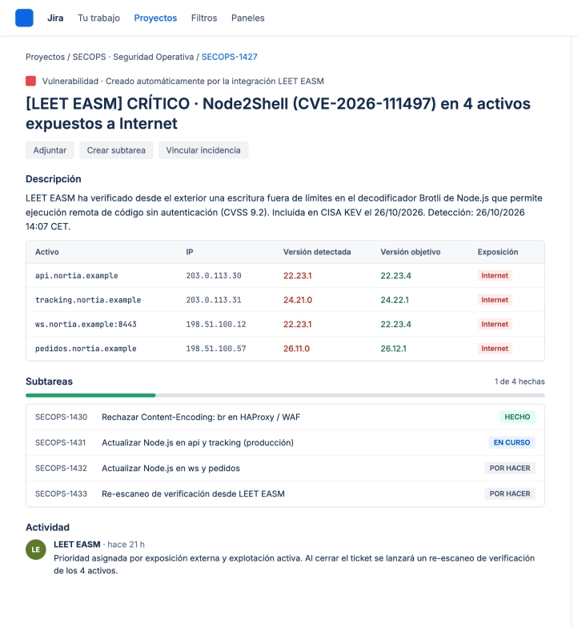
- Integración con flujos de trabajo (Jira / Ticketing): Las alertas se convierten en tickets de trabajo priorizados para operaciones y DevOps.
ACCIONES MITIGANTES INMEDIATAS TRAS LA ALERTA DE LEET
Una vez que LEET notifica los activos, se pueden aplicar acciones mitigantes ordenadas sin tener que apagar servidores masivamente:
| Fase | Acción Recomendada | Objetivo |
|---|---|---|
| 1. Aislamiento / Filtrado | Bloquear temporalmente patrones conocidos en el WAF. Por ejemplo, rechazar peticiones con la cabecera Content-Encoding: br en proxies como Nginx o HAProxy para mitigar la vulnerabilidad de Node.js. |
Ganar tiempo sin tumbar el servicio. |
| 2. Modificación de Configuración | Deshabilitar funciones en el runtime (como ajustar session.upload_progress.enabled=0 en el caso del fallo de PHP). |
Reducir la superficie de ataque de manera inmediata. |
| 3. Parcheo Priorizado | Aplicar actualizaciones oficiales. Por ejemplo, parchear a las versiones seguras de Node.js (22.23.4, 24.22.1, 26.12.1) o las correcciones publicadas por la Fundación PHP. | Solución definitiva del problema en el perímetro. |
| 4. Re-escaneo de Verificación | Validar desde LEET que el activo ya no presenta la firma vulnerable de forma externa. | Cerrar el ciclo de remediación con evidencia. |
EL IMPACTO EN LA CADENA DE SUMINISTRO: ¿ESTÁN PROTEGIDOS TUS PROVEEDORES?
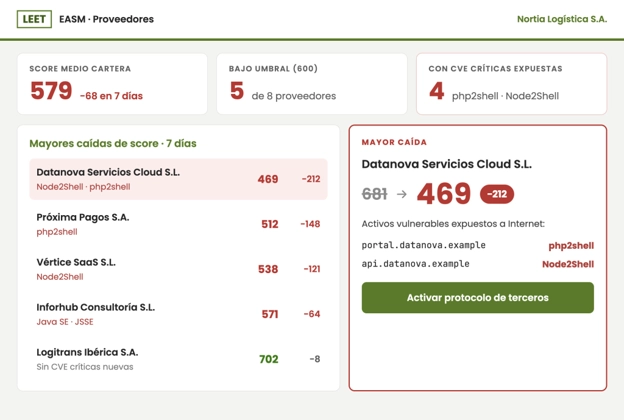
Es vital recordar que tecnologías como PHP o Java sustentan los portales SaaS que usamos de terceros. Con LEET EASM no solo monitorizas tu infraestructura, sino el riesgo de tu ecosistema:
- Proveedores expuestos: Identifica qué partners siguen ejecutando componentes vulnerables hacia Internet.
- Cambios de score: Observa cómo una vulnerabilidad crítica degrada la calificación de riesgo de un proveedor, permitiendo activar los protocolos de gestión de riesgo de terceros.
LO QUE VIENE: LA NECESIDAD DE UNA CIBERSEGURIDAD CONTEXTUALIZADA
Crisis intensas como las generadas por php2shell o Node2Shell van a ser la tónica habitual del futuro cercano. La velocidad de descubrimiento de fallos exige enriquecer las herramientas internas con contexto externo para identificar y actuar de forma ordenada. Organismos de referencia como CISA inciden, a través de sus directivas, en la necesidad crítica de contar con una visibilidad real y constante de los activos (como la que aporta EASM) para superar las limitaciones de los inventarios estáticos y las bases de datos de vulnerabilidades tradicionales. Tener certeza de qué activos están expuestos en cada minuto evita tomar decisiones extremas basadas en el pánico y permite liderar la respuesta con datos concretos.
No esperes a la próxima crisis para descubrir qué tienes expuesto
Estar preparado marca la diferencia entre el control y el caos. Te invitamos a descubrir cómo nuestra tecnología puede darte la visibilidad que necesitas en los momentos más críticos. Programa una demo personalizada de LEET EASM hoy mismo y comprueba en vivo cómo nuestro motor identifica activos, evalúa proveedores y automatiza las notificaciones para que tu equipo siempre vaya un paso por delante de los atacantes.